Resumo das notícias de criptomoedas da FameEX hoje | 30 de outubro de 2026
2026-10-30 07:06:03
Uma grande corretora centralizada sofreu um ataque hacker de US$ 6,3 bilhões, com US$ 3 bilhões congelados enquanto ligações com a Coreia do Norte são investigadas, e a Aave congelou 292 reservas. Hoje, o BTC caiu para US$ 78,1 mil em meio a um sentimento de medo. Os mercados de criptomoedas ficaram sob pressão após uma grande violação de segurança em uma importante corretora centralizada, a plataforma Binance. Tanto o BTC quanto o ETH caíram, à medida que o sentimento do mercado mudou rapidamente de neutro para medo. De acordo com dados de mercado, o BTC chegou a cair brevemente abaixo de US$ 77 mil antes de se recuperar para cerca de US$ 78.100. A criptomoeda caiu aproximadamente 2,35% nas últimas 24 horas. A recuperação sugeriu algum interesse de compra de curto prazo após a forte queda, embora os preços tenham permanecido abaixo da principal faixa de negociação do dia anterior. Dados do livro de ordens de uma grande corretora centralizada mostraram ofertas de compra à vista de BTC próximas ao mercado totalizando aproximadamente US$ 11,6412 milhões contra US$ 5,7898 milhões em ofertas de venda. As ordens de compra excederam as de venda em US$ 5,8514 milhões, indicando que alguns participantes do mercado estavam fornecendo liquidez nos níveis de preço atuais. No entanto, ofertas mais fortes em uma única corretora não indicam necessariamente que a desalavancagem do mercado em geral tenha sido concluída. O ETH chegou a cair brevemente para perto de US$ 2.200 no início do dia, antes de se recuperar para US$ 2.250,07. Sua perda de 3,35% nas últimas 24 horas superou a do BTC e refletiu ajustes contínuos em posições alavancadas e pressão vendedora no mercado à vista. De acordo com a CoinGlass, as liquidações totais de derivativos de criptomoedas atingiram aproximadamente US$ 1,112 bilhão nas últimas 24 horas. As liquidações de posições compradas representaram US$ 930 milhões, em comparação com US$ 175 milhões em liquidações de posições vendidas. O BTC e o ETH registraram liquidações de aproximadamente US$ 350 milhões e US$ 253 milhões, respectivamente. Esses números indicam que a volatilidade recente do mercado se concentrou principalmente no desmonte forçado de posições compradas alavancadas. A exposição à liquidação nos mercados de derivativos de ETH também permaneceu significativa. Se o ETH subir acima de US$ 2.345, a exposição cumulativa estimada à liquidação de posições vendidas nas principais corretoras centralizadas (CEXs) poderá chegar a US$ 891 milhões. Uma queda abaixo de US$ 2.124 colocaria aproximadamente US$ 440 milhões em posições compradas em risco de liquidação. Esses valores representam estimativas baseadas em cenários, e não montantes reais de liquidação. Em relação aos fluxos de ETFs, as estatísticas da RootData publicadas em 30 de outubro mostraram que os ETFs spot de Bitcoin nos EUA registraram entradas líquidas de aproximadamente US$ 17,2 milhões em 29 de outubro, horário do leste dos EUA. Enquanto isso, os ETFs spot de Ethereum registraram saídas líquidas de aproximadamente US$ 106 milhões. A divergência destacou as diferenças nos fluxos de capital institucional entre os dois ativos. Esses números podem ser atualizados à medida que novas informações sobre os fundos forem disponibilizadas. Os indicadores de sentimento do mercado também mostraram uma mudança notável. O Índice de Medo e Ganância ficou em 30, indicando Medo, uma queda acentuada em relação aos 51 do dia anterior. Essa queda refletiu as crescentes preocupações dos investidores com a segurança das exchanges, a custódia de ativos e os riscos de liquidez de curto prazo.
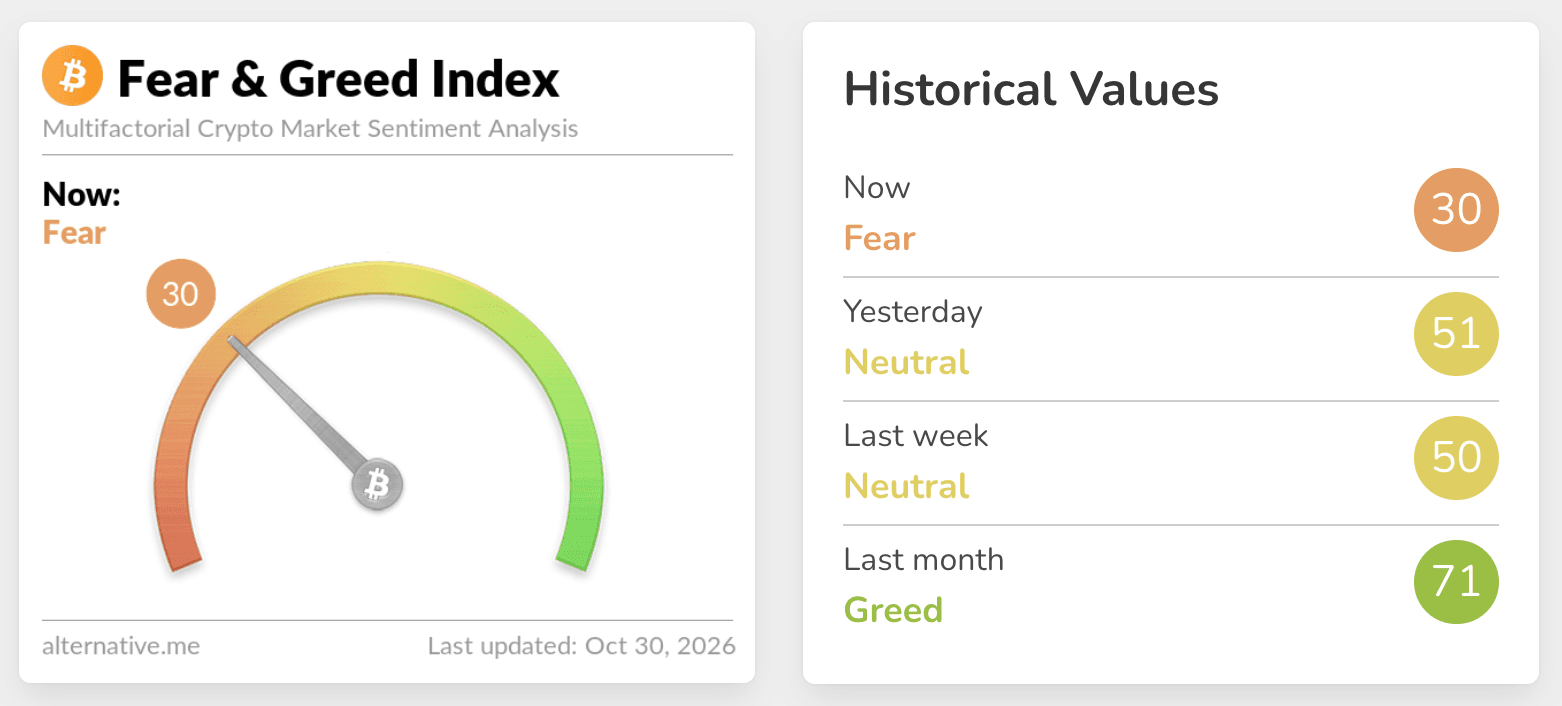
Fonte: Alternativa
Principais destaques das notícias:
A grave violação de segurança da CEX envolve um montante estimado de US$ 6,3 bilhões em ativos, com aproximadamente US$ 3 bilhões congelados
Uma das principais exchanges centralizadas (CEX), a Binance, sofreu uma grave violação de segurança após o monitoramento on-chain identificar transferências não autorizadas em larga escala de ativos de carteiras associadas à plataforma. A exchange iniciou uma investigação de segurança e suspendeu temporariamente alguns serviços. De acordo com o comunicado oficial, o incidente envolveu um valor estimado de US$ 6,3 bilhões em ativos. Esse valor representa uma avaliação preliminar do impacto total, e as perdas finais ainda precisam ser verificadas. Após o incidente, a exchange coordenou ações com empresas de análise de blockchain, emissores de stablecoins e autoridades policiais para rastrear endereços de carteiras suspeitos e movimentações de fundos. Com base nas últimas atualizações da investigação, aproximadamente US$ 3 bilhões em ativos afetados foram congelados on-chain. O valor total congelado pode mudar à medida que os investigadores identificarem fundos adicionais. A Tether confirmou o congelamento de mais de US$ 1,567 bilhão em USDT vinculados ao incidente, enquanto a Circle informou o congelamento de mais de US$ 800 milhões em USDC. Outros emissores de stablecoins e projetos de blockchain também implementaram medidas para restringir as transferências dos ativos afetados. Os ativos envolvidos incluíam USDT, USDC, RLUSD, USD1 e ARB em diversas redes blockchain. A distribuição dos fundos em diferentes blockchains adicionou complexidade aos esforços de rastreamento e coordenação. Durante a investigação inicial, a exchange suspendeu depósitos e saques e revogou certas autorizações associadas aos endereços de carteira afetados para evitar novas transferências não autorizadas. Atualizações subsequentes indicaram que os serviços de depósito haviam retomado as operações normais. Esperava-se que os saques fossem retomados em até 48 horas após a conclusão dos ajustes no sistema de segurança, embora o horário exato de reabertura ainda estivesse sujeito à confirmação oficial. A magnitude do incidente e o congelamento coordenado de ativos digitais trouxeram à tona, renovando o foco na segurança das exchanges, na gestão de autorizações de carteiras e no rastreamento de fundos entre blockchains em todo o setor de criptomoedas.
Investigação preliminar aponta para comprometimento do laptop de engenheiro, enquanto autorização de carteira digital passa a ser investigada
A principal corretora afetada divulgou resultados técnicos preliminares de sua investigação sobre a violação de segurança. Os resultados indicaram que o laptop de um engenheiro de DevOps pode ter sido comprometido e usado como ponto de entrada nos sistemas internos da corretora. De acordo com a plataforma, os invasores podem ter explorado o dispositivo comprometido para obter acesso a um contêiner de serviço interno e enviar transações de saque não autorizadas. Isso potencialmente permitiu a transferência de ativos digitais das carteiras da corretora para endereços externos. A corretora afirmou não ter encontrado evidências de vazamento direto da chave privada da carteira. Como resultado, os investigadores estavam examinando as permissões de acesso internas e os procedimentos de assinatura de transações, juntamente com a segurança do dispositivo. A análise on-chain realizada pela empresa de segurança blockchain Blockaid sugeriu que os invasores podem ter explorado o mecanismo de autorização de conta EIP-7702 do Ethereum para obter controle sobre as transferências de tokens da carteira alvo. O EIP-7702 faz parte de uma atualização de conta do Ethereum que permite que as contas deleguem a execução de transações a um código de contrato inteligente designado. Neste incidente, os investigadores identificaram indícios de que o mecanismo de delegação pode ter sido explorado maliciosamente. A Blockaid descobriu que os atacantes enviaram 50 entradas de autorização em uma única transação. Uma dessas entradas continha um nonce de autorização que correspondia aos requisitos da conta alvo e permitiu que a delegação maliciosa do contrato entrasse em vigor. Análises adicionais indicaram que o contrato delegado podia transferir tokens e ETH da conta para endereços designados. Essas descobertas forneceram aos investigadores evidências técnicas para rastrear as movimentações não autorizadas de ativos. Pesquisadores de segurança também observaram que tais ataques podem envolver a manipulação da infraestrutura de assinatura de transações sem a obtenção direta das chaves privadas da carteira. Portanto, são necessárias mais investigações para determinar como os atacantes obtiveram autorização válida. A exchange revogou as autorizações de carteira afetadas e continua trabalhando com equipes de segurança externas e agências de aplicação da lei para examinar os sistemas relevantes. A investigação permanece em andamento e a conexão técnica completa entre o dispositivo do engenheiro comprometido e a autorização maliciosa da carteira ainda não foi formalmente estabelecida. A exchange planeja publicar um relatório detalhado do incidente após concluir sua investigação forense.
Empresas de segurança blockchain suspeitam de hackers norte-coreanos enquanto transferências de fundos entre blockchains permanecem sob investigação
Diversas empresas de pesquisa em segurança blockchain divulgaram descobertas on-chain relacionadas à grande violação de segurança da CEX. Suas investigações sugeriram que o ataque pode estar ligado ao TraderTraitor, um grupo de hackers associado à Coreia do Norte. De acordo com a Reuters, a empresa de análise blockchain TRM Labs avaliou a probabilidade do envolvimento do TraderTraitor examinando registros de transações on-chain juntamente com informações off-chain. A empresa expressou alta confiança em sua atribuição preliminar. A TRM Labs relatou que os atacantes transferiram aproximadamente US$ 6,36 bilhões em ativos entre 10 redes blockchain diferentes em cerca de 20 minutos. Essa atividade envolveu movimentações coordenadas entre múltiplas carteiras blockchain e um grande volume de transações. A empresa identificou o TraderTraitor como um grupo de hackers ligado à Coreia do Norte que pesquisadores de segurança já haviam associado a outros grandes roubos de criptomoedas. Jonathan Levin, cofundador e CEO da empresa de análise blockchain Chainalysis, também indicou que o incidente pode ter sido realizado pelo mesmo grupo, com base em conexões on-chain com ataques anteriores. O investigador on-chain ZachXBT identificou outra possível ligação após descobrir que alguns fundos associados à violação mais recente haviam chegado ao mesmo endereço de carteira que ativos envolvidos em uma exploração anterior em uma exchange. Os fundos foram transferidos através da THORChain, fornecendo mais uma pista para os investigadores que examinam a identidade dos atacantes. A empresa de segurança Blockaid também observou semelhanças entre os preparativos on-chain dos atacantes, os acordos de autorização e as transferências de ativos, bem como técnicas previamente associadas a operações de hackers norte-coreanos. No entanto, essas avaliações ainda são preliminares. Conexões entre endereços de carteira e semelhanças nos padrões de transação não constituem uma atribuição legal definitiva do ataque. A exchange afetada não identificou oficialmente os atacantes e continua a cooperar com as autoridades policiais e empresas de inteligência blockchain. À medida que os investigadores identificarem endereços de carteira adicionais, transações entre blockchains e registros de transferência de fundos, serão necessárias mais evidências para estabelecer as identidades dos atacantes e determinar o destino final dos ativos afetados.
FantasmaCongela os mercados de empréstimo entre cadeias após grave violação de segurança, restringindo 292 reservas nas versões V3 e V4
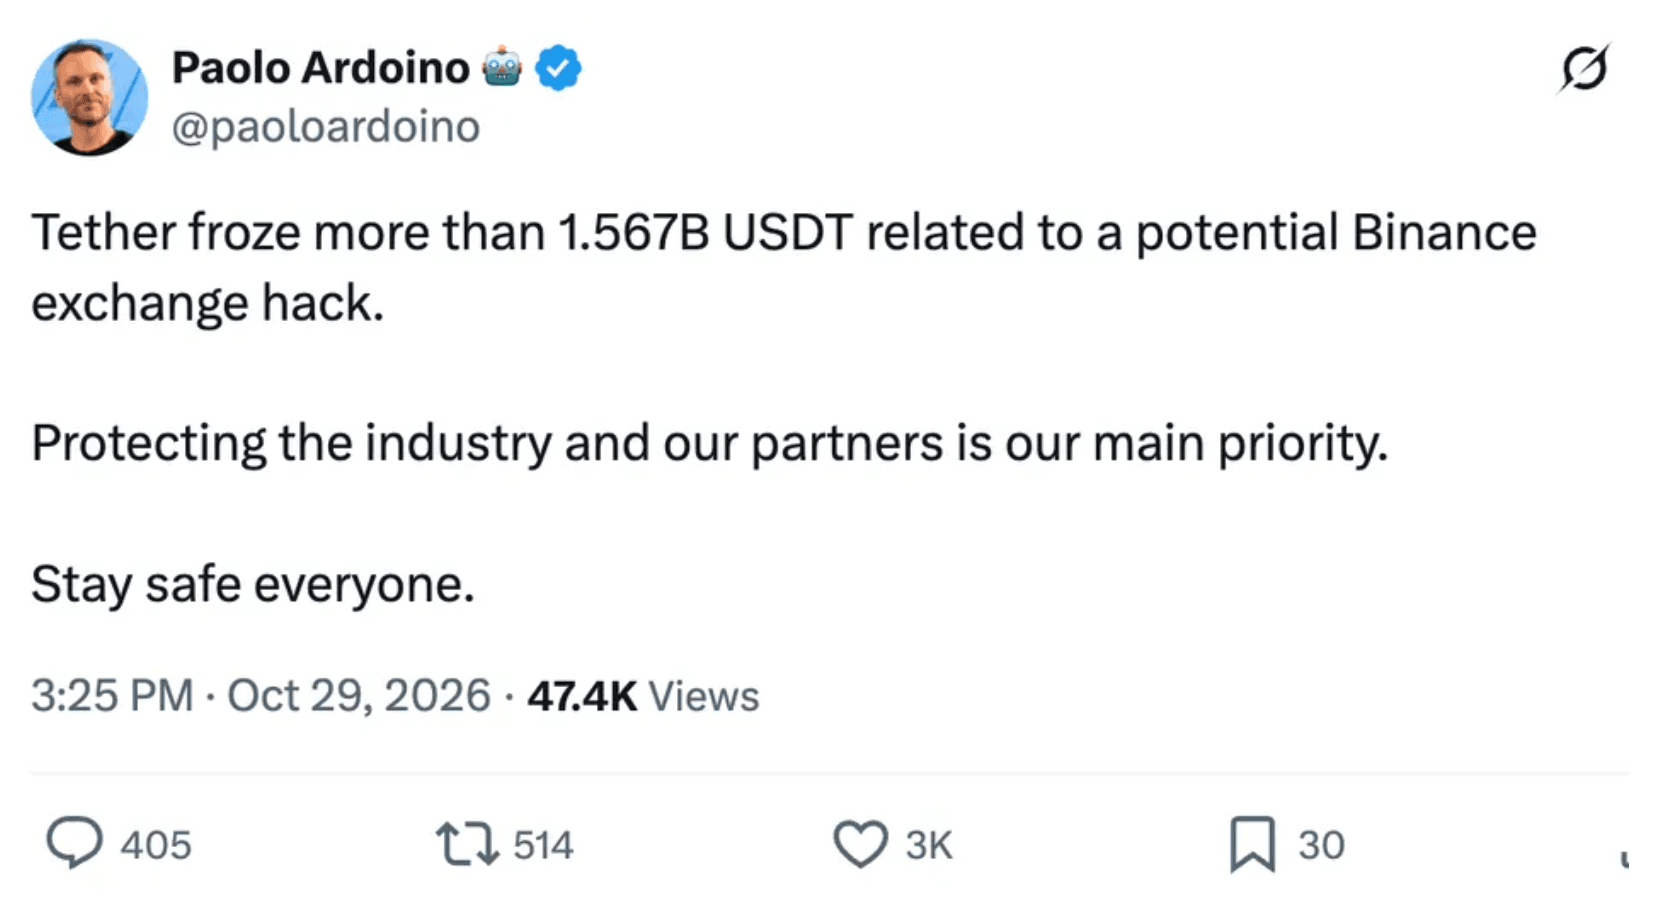
O protocolo de empréstimo descentralizado Aave implementou congelamentos preventivos em seus mercados de empréstimo em diversas redes blockchain após a grave violação de segurança em uma corretora centralizada de criptomoedas. As medidas foram projetadas para impedir que fundos vinculados ao incidente fossem usados para abrir novas posições dentro do protocolo. De acordo com informações publicadas porFantasmaA provedora de serviços de risco LlamaRisk informou em seu fórum de governança que uma carteira associada ao atacante depositou aproximadamente 60 milhões de USDT no mercado Ethereum Aave V3. Posteriormente, a carteira tomou emprestado 19.762 WETH, equivalentes a aproximadamente US$ 44,6 milhões na época. Essas transações ocorreram entre 20h58 e 21h01 UTC do dia 29 de outubro, antes de a Aave começar a implementar o congelamento do mercado. A LlamaRisk relatou que a posição de empréstimo permaneceu lastreada por aproximadamente US$ 59,9 milhões em USDT como garantia, contra cerca de US$ 43,8 milhões em dívida pendente. O valor da garantia continuou a exceder o valor emprestado, e a posição não resultou em perdas diretas para os depositantes da Aave. Para evitar que os fundos afetados fossem usados para estabelecer novas posições de empréstimo por meio de outros tokens ou redes blockchain, a Aave decidiu implementar restrições entre redes, em vez de congelar apenas um único ativo afetado. As medidas abrangeram 175 reservas em 16 redes blockchain na Aave V3 e outras 117 reservas em quatro redes na Ethereum.FantasmaV4. Um total de 292 reservas foram sujeitas a restrições. Durante o congelamento, os mercados afetados suspenderam a aceitação de novos depósitos e transações de empréstimo. Os usuários existentes ainda podiam sacar fundos e pagar empréstimos, enquanto os procedimentos normais de liquidação permaneceram operacionais. A Aave esclareceu que as restrições foram medidas preventivas de gerenciamento de riscos e não resultaram de uma vulnerabilidade ou violação de segurança nos contratos inteligentes do protocolo. A LlamaRisk, a Aave Labs e outras equipes de gerenciamento de riscos continuaram monitorando as carteiras associadas ao atacante, as movimentações de fundos e os dados de preços do oráculo para avaliar novos desdobramentos. De acordo com a atualização do fórum de governança, os mercados afetados poderiam ser reabertos gradualmente assim que as movimentações suspeitas de fundos cessassem e o controle do incidente se tornasse mais claro. Separadamente, a Tether, emissora de stablecoins, confirmou que congelou mais de US$ 1,567 bilhão em USDT associados à grande violação de segurança da CEX para impedir novas transferências dos ativos afetados. O CEO da Tether, Paolo Ardoino, afirmou que as medidas visavam proteger o setor de criptomoedas e seus parceiros. O congelamento restringe as transferências dos tokens afetados, mas não significa que os fundos foram recuperados com sucesso.
Aviso: As informações fornecidas nesta seção são apenas para fins informativos e não representam qualquer aconselhamento de investimento ou a opinião oficial da FameEX.