FameEX 今日新聞速覽|2026 年 10 月 30 日
2026-10-30 07:04:23
大型 CEX 發生涉及 63 億美元的資安事件,約 30 億美元資產遭凍結,調查指向疑似北韓駭客,Aave 隨後限制 292 個儲備。今日 BTC 約 $78.1K,市場情緒降為恐懼。加密貨幣市場受大型中心化交易平台幣安重大資安事件影響,BTC 與 ETH 同步承壓,市場交易情緒由中性快速轉向恐懼。根據行情數據,BTC 一度跌破 $77K,隨後回升至 $78,100 附近,24 小時跌幅約 2.35%,顯示市場經歷急跌後出現短線買盤承接,但整體價格仍低於前一交易日主要交易區間。從訂單簿結構觀察,某大型 CEX 的 BTC 現貨近端買盤約 1,164.12 萬美元,賣盤約 578.98 萬美元,買方掛單規模高出 585.14 萬美元,反映部分資金正在當前價位提供流動性,但單一平台的掛單優勢仍不足以確認整體市場已完成去槓桿調整。ETH 方面,價格早間一度跌至 $2,200 附近,隨後回升至 $2,250.07,24 小時仍下跌 3.35%,跌幅相對 BTC 更為明顯,顯示以太坊市場的槓桿倉位與現貨賣壓仍在重新調整。根據 Coinglass 數據,過去 24 小時全網合約清算金額約 11.12 億美元,其中多單清算約 9.3 億美元,空單清算約 1.75 億美元,BTC 與 ETH 分別錄得約 3.5 億及 2.53 億美元清算規模,反映本輪波動主要集中於多頭槓桿倉位的集中出清。以太坊衍生品市場的潛在清算分布亦值得關注,若 ETH 上行突破 $2,345,主流 CEX 累計空單清算強度估計約 8.91 億美元;若價格下探 $2,124,累計多單清算強度則約為 4.4 億美元,相關數據屬情境估算,並非實際已發生的清算金額。ETF 資金方面,根據 RootData 於 10 月 30 日發布的統計,美東時間 10 月 29 日比特幣現貨 ETF 淨流入約 1,720 萬美元,而以太坊現貨 ETF 淨流出約 1.06 億美元,顯示兩類資產的機構資金流向仍存在分化,相關數據可能隨基金申報進度更新。市場情緒指標則出現明顯變化,恐懼與貪婪指數為 30,情緒為恐懼,較前一日的 51 大幅下降,反映投資人對交易平台安全、資產託管及短期流動性風險的關注升高。
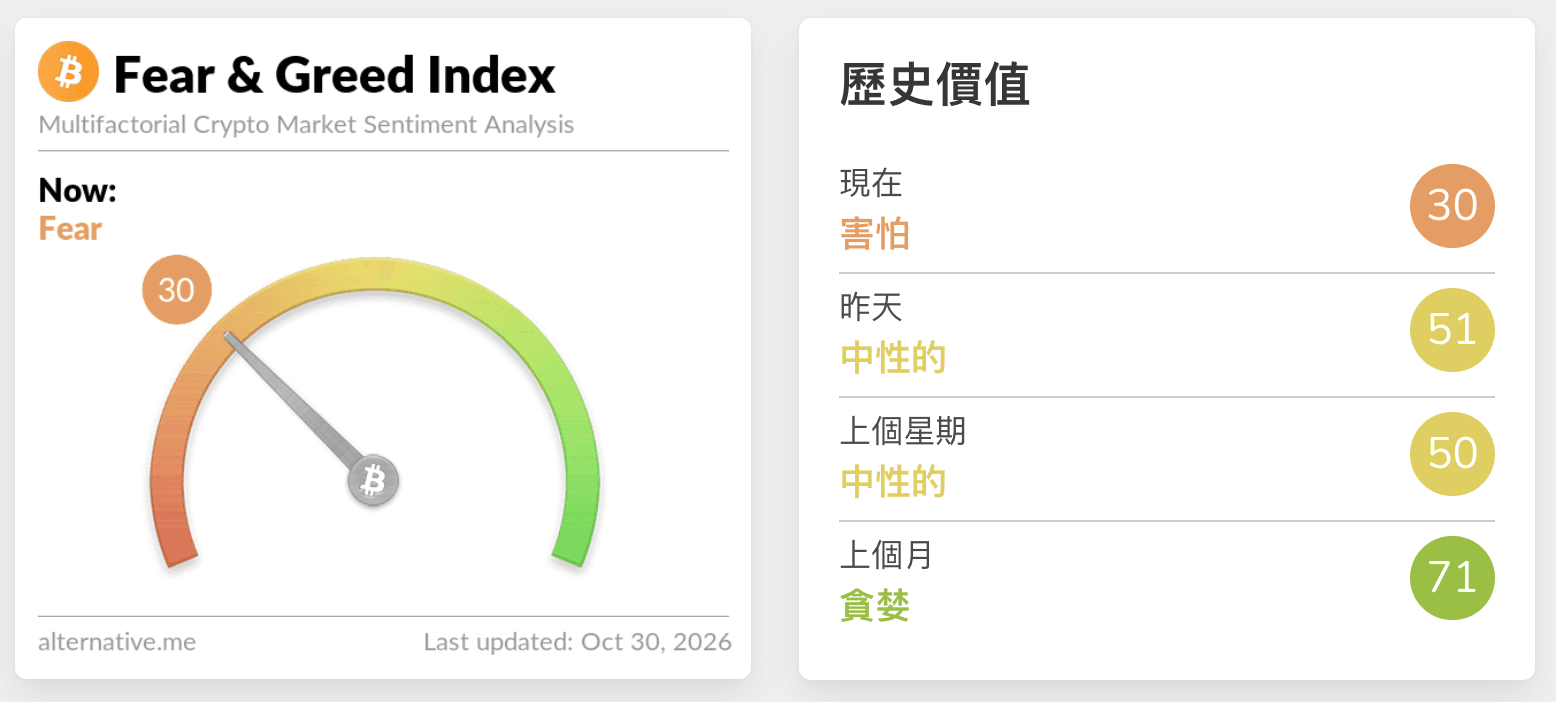
圖片來源:Alternative
關鍵新聞重點:
大型 CEX 幣安發生重大資安事件,估計涉及 63 億美元資產並凍結約 30 億美元
大型中心化加密貨幣交易平台幣安發生重大資安事件,鏈上監測發現與平台相關的錢包出現大規模異常資產轉移,平台隨後啟動安全調查並暫停部分服務。根據平台的官方公告,本次事件估計涉及約 63 億美元資產,相關金額為初步評估的影響規模,最終損失仍待進一步核實。事件發生後,平台與區塊鏈分析機構、穩定幣發行商及執法單位合作,追蹤異常交易涉及的錢包地址與資金流向。截至最新公布的調查進度,相關機構已在鏈上凍結約 30 億美元受影響資產,後續凍結金額仍可能隨調查進展調整。其中,Tether 表示已凍結超過 15.67 億美元與事件相關的 USDT,Circle 亦確認凍結超過 8 億美元 USDC,其他穩定幣發行商及區塊鏈項目也陸續參與資產限制轉移措施。受影響資產涉及 USDT、USDC、RLUSD、USD1 及 ARB 等多種代幣,相關資產分布於不同區塊鏈網路,增加了追蹤與協調處理的複雜度。平台在調查初期暫停充值與提現服務,並撤銷受影響地址的部分授權,以防止未經授權的資金轉移持續發生。根據後續消息,平台表示充值服務已恢復正常,提現服務預計在完成安全系統調整後於 48 小時內恢復,但實際開放時間仍以官方公告為準。本次事件涉及的資產規模及多方資金凍結措施,已使交易平台的資產安全、錢包授權管理與跨鏈資金追蹤成為加密產業的重要關注議題。
資安事件初步調查指向工程師設備遭入侵,錢包授權機制成為調查重點
涉事大型 CEX 公布重大資安事件的初步技術調查結果,指出一名 DevOps 工程師使用的筆記型電腦可能遭到入侵,成為攻擊者進入內部系統的途徑。根據平台說明,攻擊者可能利用遭入侵的設備取得內部服務容器的存取權限,進而提交未經授權的提現交易,使平台錢包中的數位資產被轉移至外部地址。平台表示,截至目前尚未發現錢包私鑰直接外洩的證據,因此調查重點除了設備安全,也涵蓋內部操作權限與交易簽署流程。區塊鏈安全公司 Blockaid 的鏈上分析則指出,攻擊者可能利用以太坊 EIP-7702 帳戶授權機制,透過特定交易安排取得目標錢包的代幣轉移能力。EIP-7702 是以太坊帳戶功能升級的一部分,允許帳戶將交易執行功能委託給指定的智慧合約程式碼,本次事件則涉及該授權機制可能遭到惡意利用的情況。Blockaid 發現,攻擊者曾在單筆交易中提交 50 組授權資料,其中一組授權序號符合目標帳戶條件,使惡意合約的委託設定得以生效。相關分析指出,遭授權的合約具有將帳戶內代幣及 ETH 轉移至指定地址的功能,為調查人員提供了追溯異常資產移動的技術線索。安全研究人員同時表示,這類攻擊可能涉及交易簽署基礎設施遭到操控,不一定需要直接取得錢包私鑰,因此必須進一步確認攻擊者如何取得有效授權。平台目前已撤銷受影響地址的授權,並持續與外部安全團隊及執法機構合作檢查相關系統。由於事件仍處於調查階段,工程師設備遭入侵與錢包授權遭利用之間的完整技術關聯尚未正式確認,平台預計在完成鑑識後發布詳細的事件調查報告。
區塊鏈安全機構懷疑北韓駭客組織涉案,跨鏈資金轉移路徑持續受到追蹤
多家區塊鏈安全研究機構公布針對大型 CEX 資安事件的鏈上調查結果,指出攻擊活動可能與北韓相關駭客組織 TraderTraitor 有關。根據 Reuters 報導,區塊鏈分析公司 TRM Labs 經過鏈上交易及鏈下情報比對後,認為 TraderTraitor 涉及本次事件的可能性較高,並對相關歸屬判斷表示高度信心。TRM Labs 的分析顯示,攻擊者曾在約 20 分鐘內,透過 10 條不同區塊鏈網路轉移合計約 63.6 億美元資產,顯示此次事件涉及多鏈錢包與大量交易的集中操作。該機構指出,TraderTraitor 是與北韓相關的駭客組織,過去曾被安全研究機構連結至其他大型數位資產竊取事件。區塊鏈分析公司 Chainalysis 的共同創辦人兼執行長 Jonathan Levin 也表示,根據既有攻擊事件的鏈上關聯,本次資安事件可能由同一組織執行。鏈上調查員 ZachXBT 則發現,本次事件涉及的部分資金與先前另一宗交易平台攻擊事件的資金出現在相同地址,並經由 THORChain 進行跨鏈轉移,成為研究人員比對攻擊者身分的另一項線索。安全公司 Blockaid 亦指出,攻擊者在鏈上進行的事前部署、授權安排及資產轉移操作,與過去部分北韓相關駭客活動具有相似特徵。不過,相關機構目前提出的仍屬調查判斷,鏈上地址關聯及操作模式相似並不等於已經完成攻擊者身分的法律認定。涉事平台尚未正式確認攻擊者身分,並表示正與執法單位及區塊鏈情報機構合作調查。隨著更多錢包地址、跨鏈交易及資金轉移紀錄被識別,本次事件的攻擊者歸屬與受影響資產去向仍有待後續調查進一步釐清。
Aave 因重大資安事件凍結跨鏈借貸市場,V3 與 V4 共 292 個儲備受到限制
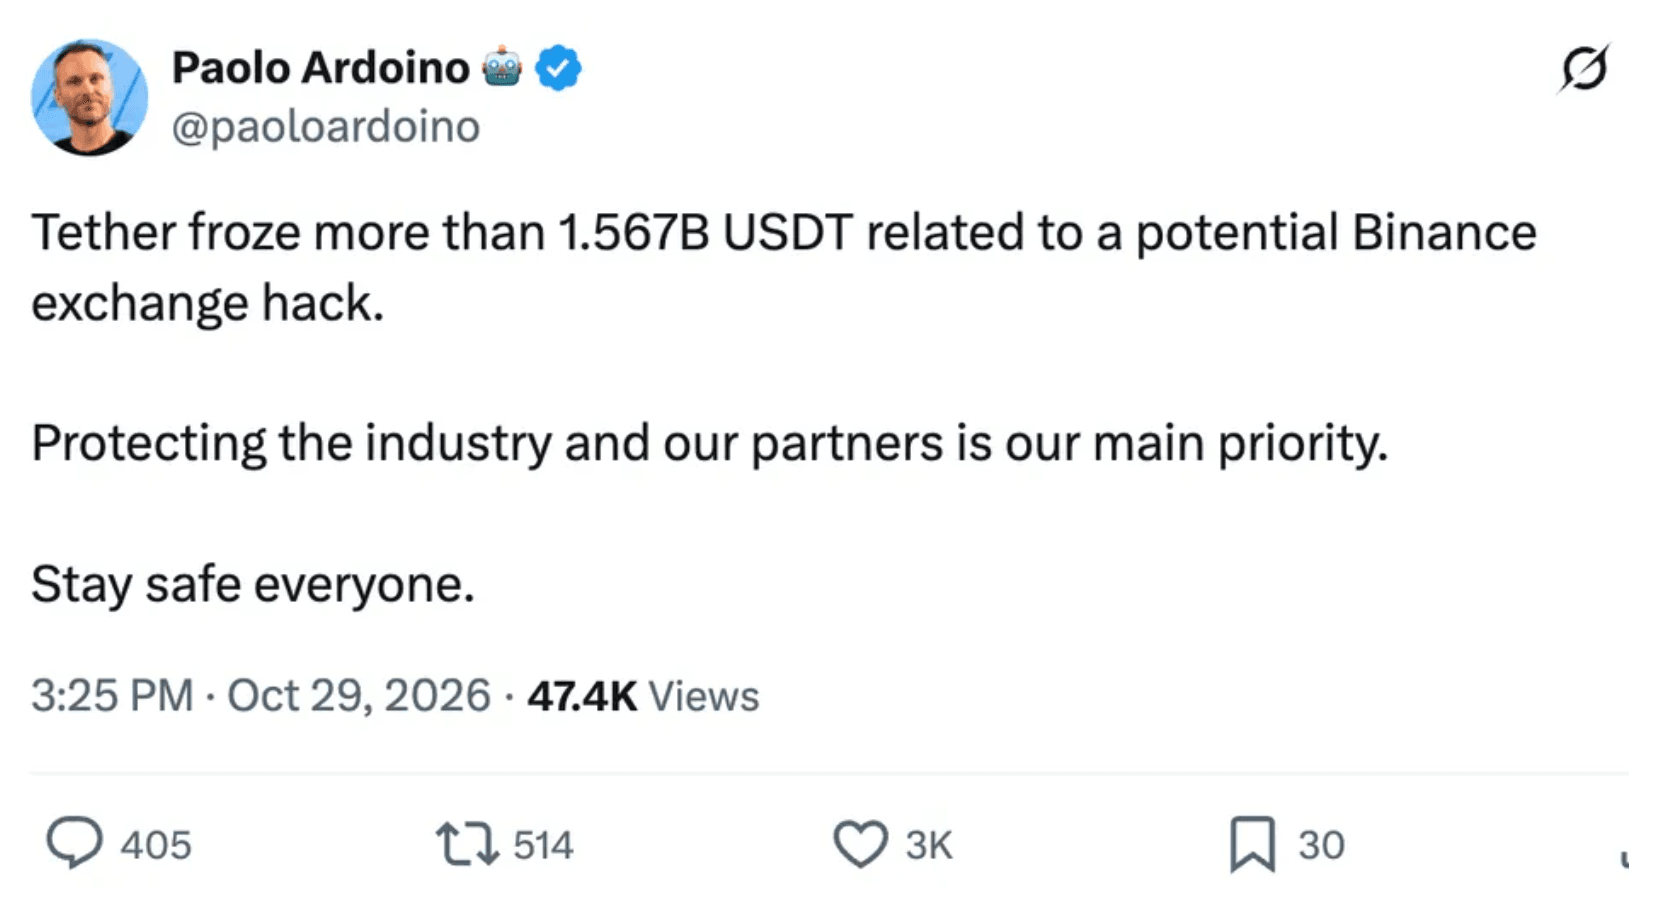
去中心化借貸協議 Aave 因大型中心化交易平台發生重大資安事件,對旗下多個區塊鏈網路的借貸市場啟動預防性凍結措施,以限制涉事資金進一步進入協議。根據 Aave 風險服務提供商 LlamaRisk 在治理論壇公布的資料,與攻擊者相關的錢包曾向 Aave V3 以太坊市場存入約 6,000 萬 USDT,隨後借入 19,762 枚 WETH,當時價值約 4,460 萬美元。相關借貸操作發生於 10 月 29 日 20:58 至 21:01 UTC,早於 Aave 開始執行市場凍結措施的時間。LlamaRisk 表示,該地址的借貸倉位當時仍持有約 5,990 萬美元 USDT 抵押品,對應約 4,380 萬美元債務,抵押價值仍高於借款金額,並未直接造成 Aave 存款人的資產損失。為防止相關資金透過其他代幣或網路繼續建立借貸倉位,Aave 團隊決定採取跨網路限制,而非僅凍結單一受影響資產。此次措施共涉及 Aave V3 在 16 條區塊鏈上的 175 個儲備,以及 Aave V4 在 4 個網路上的 117 個儲備,合計 292 個儲備受到限制。凍結期間,相關市場不接受新的資產存入及借款操作,但既有用戶仍可提領資金、償還借款,系統也會繼續執行正常清算程序。Aave 同時說明,此次措施屬於風險控制程序,並非因協議智慧合約本身發生漏洞或遭到入侵。LlamaRisk 與 Aave Labs 及其他風險管理團隊持續監測攻擊者相關地址、資金流向與預言機價格資料,以掌握事件後續變化。根據治理論壇公告,相關市場將在異常資金活動停止且事件控制情況更加明確後,評估分階段解除限制,恢復正常借貸功能。此外,穩定幣發行商 Tether 表示,已凍結超過 15.67 億美元與大型 CEX 資安事件相關的 USDT,以防止涉案資產進一步轉移。Tether 執行長 Paolo Ardoino 指出,相關措施旨在保護加密產業及合作夥伴的資產安全。此次凍結僅限制相關代幣的轉移,並不代表受影響資金已完成追回。
免責聲明:本節提供的資訊僅供參考,不代表任何投資建議或FameEX官方觀點。