FameEX Bugünkü Kripto Para Haberleri Özeti | 30 Ekim 2026
2026-10-30 07:05:14
Büyük bir merkezi borsa platformunda (CEX) 6,3 milyar dolarlık bir siber saldırı yaşandı; Kuzey Kore bağlantıları araştırılırken 3 milyar dolar donduruldu ve Aave 292 rezervini dondurdu. Bugün, korku havası nedeniyle BTC 78.100 dolara düştü. Kripto para piyasaları, büyük bir CEX platformu olan Binance'te yaşanan büyük bir güvenlik ihlalinin ardından baskı altına girdi. Piyasa duyarlılığı hızla nötrden korkuya doğru kayarken hem BTC hem de ETH düştü. Piyasa verilerine göre, BTC kısa süreliğine 77.000 doların altına düştükten sonra yaklaşık 78.100 dolara kadar yükseldi. Kripto para birimi 24 saat içinde yaklaşık %2,35 değer kaybetti. Bu toparlanma, keskin düşüşün ardından kısa vadeli bir alım ilgisi olduğunu gösterse de, fiyatlar önceki işlem gününün ana işlem aralığının altında kaldı. Büyük bir CEX'ten alınan emir defteri verileri, piyasaya yakın BTC spot alım emirlerinin toplamının yaklaşık 11,6412 milyon dolar, satış emirlerinin ise 5,7898 milyon dolar olduğunu gösterdi. Alım emirleri, satış emirlerini 5,8514 milyon dolar aşarak, bazı piyasa katılımcılarının mevcut fiyat seviyelerinde likidite sağladığını gösterdi. Ancak, tek bir borsadaki daha güçlü teklifler, daha geniş piyasa kaldıraç azaltmasının tamamlandığı anlamına gelmez. ETH, günün erken saatlerinde kısa süreliğine 2.200 dolara doğru geriledikten sonra 2.250,07 dolara yükseldi. 24 saatlik %3,35'lik kaybı BTC'nin kaybını aştı ve kaldıraçlı pozisyonlardaki devam eden ayarlamaları ve spot satış baskısını yansıttı. CoinGlass'a göre, son 24 saatte toplam kripto para türevleri tasfiyesi yaklaşık 1,112 milyar dolara ulaştı. Uzun pozisyon tasfiyeleri 930 milyon doları, kısa pozisyon tasfiyeleri ise 175 milyon doları oluşturdu. BTC ve ETH sırasıyla yaklaşık 350 milyon dolar ve 253 milyon dolar tasfiye kaydetti. Bu rakamlar, son piyasa oynaklığının büyük ölçüde kaldıraçlı uzun pozisyonların zorunlu olarak kapatılmasında yoğunlaştığını gösterdi. ETH türev piyasalarındaki tasfiye riski de önemli düzeyde kaldı. ETH 2.345 doların üzerine çıkarsa, büyük merkezi borsalardaki tahmini kümülatif kısa pozisyon tasfiye riski 891 milyon dolara ulaşabilir. 2.124 doların altına düşüş, yaklaşık 440 milyon ABD doları tutarındaki uzun pozisyonların tasfiye riskiyle karşı karşıya kalmasına neden olacaktır. Bu rakamlar, gerçek tasfiye miktarlarından ziyade senaryo bazlı tahminleri temsil etmektedir. ETF akışlarına gelince, 30 Ekim'de yayınlanan RootData istatistikleri, ABD spot Bitcoin ETF'lerinin 29 Ekim'de (ABD Doğu Saati) yaklaşık 17,2 milyon ABD doları net giriş kaydettiğini gösterdi. Bu arada, spot Ethereum ETF'lerinde yaklaşık 106 milyon ABD doları net çıkış görüldü. Bu farklılık, iki varlık arasındaki kurumsal sermaye akışlarındaki farklılıkları vurguladı. Ek fon açıklamaları geldikçe bu rakamlar güncellenebilir. Piyasa duyarlılığı göstergeleri de önemli bir değişim gösterdi. Korku ve Açgözlülük Endeksi, bir önceki gün 51'den keskin bir düşüşle 30'da kaldı ve bu da Korkuyu gösteriyor. Bu düşüş, yatırımcıların borsa güvenliği, varlık saklama ve kısa vadeli likidite riskleri konusundaki artan endişelerini yansıtıyor.
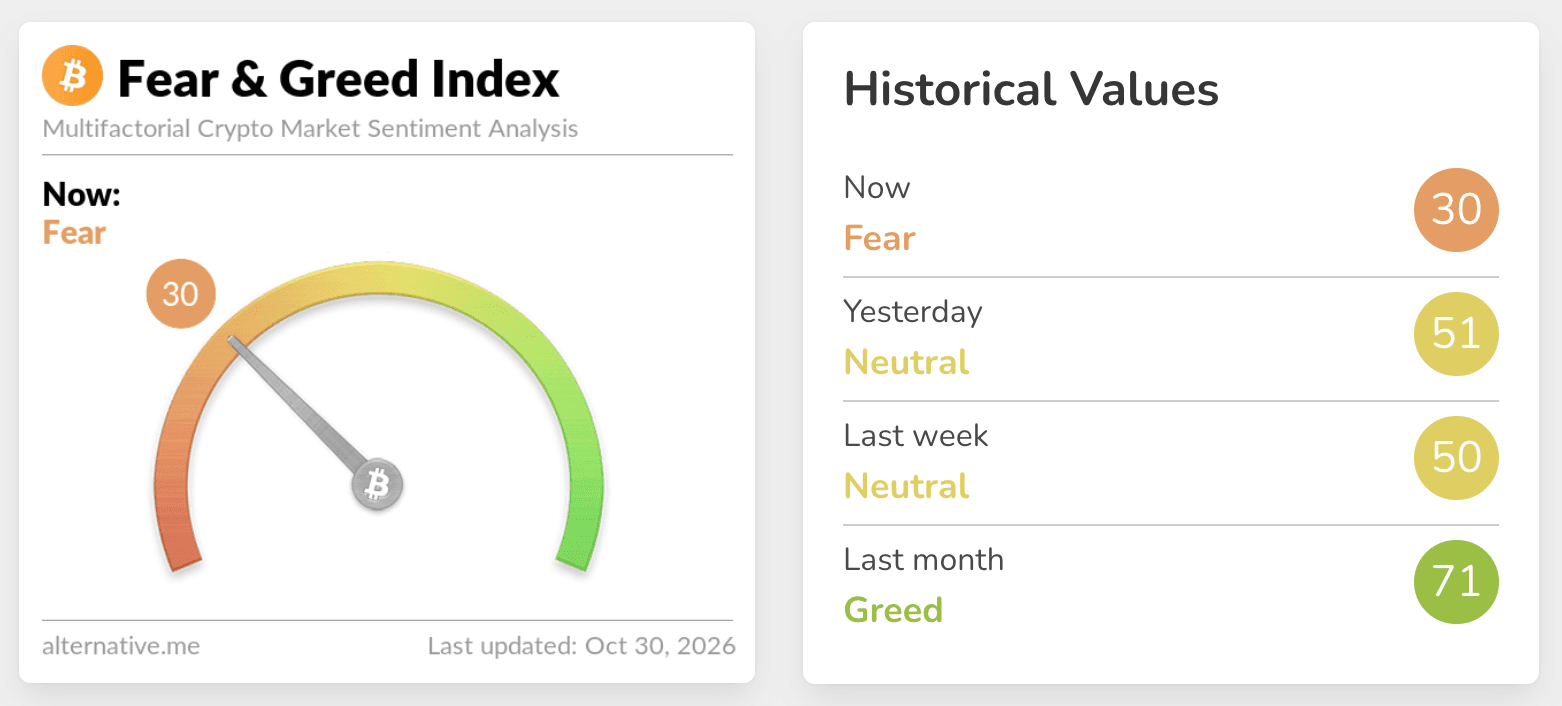
Kaynak: Alternatif
Önemli Haber Başlıkları:
CEX'te Yaşanan Büyük Güvenlik İhlali Tahmini 6,3 Milyar ABD Doları Değerinde Varlığı Etkiledi, Yaklaşık 3 Milyar ABD Doları Donduruldu
Önemli bir merkezi borsa olan Binance, platformla ilişkili cüzdanlardan büyük ölçekli yetkisiz varlık transferlerinin tespit edilmesinin ardından önemli bir güvenlik ihlali yaşadı. Borsa daha sonra bir güvenlik soruşturması başlattı ve bazı hizmetleri geçici olarak askıya aldı. Resmi açıklamasına göre, olayda tahmini 6,3 milyar ABD doları değerinde varlık etkilendi. Bu rakam, toplam etkinin ön değerlendirmesini temsil ederken, nihai kayıplar daha fazla doğrulamaya tabidir. Olayın ardından borsa, şüpheli cüzdan adreslerini ve fon hareketlerini izlemek için blockchain analiz firmaları, stablecoin ihraççıları ve kolluk kuvvetleriyle koordinasyon sağladı. En son soruşturma güncellemelerine göre, etkilenen varlıkların yaklaşık 3 milyar ABD doları değerindeki kısmı zincir üzerinde donduruldu. Soruşturmacılar ek fonlar tespit ettikçe dondurulan toplam miktar değişebilir. Tether, olayla bağlantılı olarak 1,567 milyar ABD dolarından fazla USDT'yi dondurduğunu doğrularken, Circle 800 milyon ABD dolarından fazla USDC'yi dondurduğunu bildirdi. Diğer stablecoin ihraççıları ve blockchain projeleri de etkilenen varlıkların transferlerini kısıtlamak için önlemler aldı. Söz konusu varlıklar arasında USDT, USDC, RLUSD, USD1 ve ARB, birden fazla blockchain ağında yer alıyordu. Farklı zincirlere dağılmaları, fon izleme ve koordinasyon çabalarına karmaşıklık kattı. İlk soruşturma sırasında, borsa yetkisiz transferleri önlemek için para yatırma ve çekme işlemlerini askıya aldı ve etkilenen cüzdan adresleriyle ilişkili bazı yetkilendirmeleri iptal etti. Daha sonraki güncellemeler, para yatırma hizmetlerinin normal faaliyetlerine geri döndüğünü gösterdi. Güvenlik sistemi ayarlamalarının tamamlanmasının ardından 48 saat içinde para çekme işlemlerinin yeniden başlaması bekleniyordu, ancak kesin yeniden açılış zamanı resmi onaya tabiydi. Olayın boyutu ve dijital varlıkların koordineli olarak dondurulması, kripto para sektöründe borsa güvenliği, cüzdan yetkilendirme yönetimi ve zincirler arası fon takibi konularına yeniden dikkat çekti.
Ön soruşturma, mühendisin dizüstü bilgisayarının ele geçirildiğini ve cüzdan yetkilendirmesinin mercek altına alındığını gösteriyor
Etkilenen büyük CEX, güvenlik ihlaline ilişkin soruşturmasının ön teknik bulgularını yayınladı. Bulgular, bir DevOps mühendisinin dizüstü bilgisayarının ele geçirilmiş olabileceğini ve borsanın iç sistemlerine giriş noktası olarak kullanılmış olabileceğini gösterdi. Platforma göre, saldırganlar ele geçirilen cihazı kullanarak dahili bir hizmet konteynerine erişim sağlamış ve yetkisiz para çekme işlemleri gerçekleştirmiş olabilirler. Bu durum, dijital varlıkların borsanın cüzdanlarından harici adreslere aktarılmasını potansiyel olarak mümkün kılmıştır. Borsa, doğrudan cüzdan özel anahtarının sızdırıldığına dair herhangi bir kanıt bulamadığını belirtti. Sonuç olarak, araştırmacılar cihaz güvenliğinin yanı sıra dahili erişim izinlerini ve işlem imzalama prosedürlerini inceliyorlardı. Blockchain güvenlik firması Blockaid tarafından yapılan zincir üstü analiz, saldırganların hedef alınan cüzdandan token transferleri üzerinde kontrol sağlamak için Ethereum'un EIP-7702 hesap yetkilendirme mekanizmasını kullanmış olabileceğini öne sürdü. EIP-7702, hesapların işlem yürütmesini belirlenmiş akıllı sözleşme koduna devretmesine olanak tanıyan bir Ethereum hesap yükseltmesinin bir parçasıdır. Bu olayda, araştırmacılar yetkilendirme mekanizmasının kötü niyetli olarak kullanılmış olabileceğine dair işaretler tespit ettiler. Blockaid, saldırganların tek bir işlemde 50 yetkilendirme girişi gönderdiğini tespit etti. Girişlerden biri, hedef hesabın gereksinimleriyle eşleşen ve kötü amaçlı sözleşme yetkilendirmesinin yürürlüğe girmesine izin veren bir yetkilendirme nonce'u içeriyordu. Daha fazla analiz, yetkilendirilmiş sözleşmenin hesaptan belirlenmiş adreslere token ve ETH transfer edebildiğini gösterdi. Bu bulgular, araştırmacılara yetkisiz varlık hareketlerini izlemek için teknik kanıt sağladı. Güvenlik araştırmacıları ayrıca, bu tür saldırıların, cüzdan özel anahtarlarını doğrudan elde etmeden işlem imzalama altyapısının manipülasyonunu içerebileceğini de belirtti. Bu nedenle, saldırganların geçerli yetkilendirmeyi nasıl sağladığını belirlemek için daha fazla araştırma yapılması gerekmektedir. Borsa, etkilenen cüzdan yetkilendirmelerini iptal etti ve ilgili sistemleri incelemek için harici güvenlik ekipleri ve kolluk kuvvetleriyle çalışmaya devam ediyor. Soruşturma devam ediyor ve tehlikeye atılan mühendisin cihazı ile kötü amaçlı cüzdan yetkilendirmesi arasındaki tam teknik bağlantı henüz resmi olarak kurulmadı. Borsa, adli soruşturmasını tamamladıktan sonra ayrıntılı bir olay raporu yayınlamayı planlıyor.
Blockchain güvenlik şirketleri, zincirler arası fon transferlerinin soruşturması devam ederken Kuzey Koreli hackerlardan şüpheleniyor
Birçok blockchain güvenlik araştırma firması, büyük CEX güvenlik ihlaliyle ilgili zincir içi bulgular yayınladı. Araştırmaları, saldırının Kuzey Kore bağlantılı bir hacker grubu olan TraderTraitor ile bağlantılı olabileceğini öne sürdü. Reuters'e göre, blockchain analitik firması TRM Labs, zincir içi işlem kayıtlarını zincir dışı istihbaratla birlikte inceleyerek TraderTraitor'ın olaya karışma olasılığını değerlendirdi. Firma, ön belirlemelerine yüksek güven duyduğunu ifade etti. TRM Labs, saldırganların yaklaşık 20 dakika içinde 10 farklı blockchain ağı üzerinden yaklaşık 6,36 milyar ABD doları değerinde varlık transfer ettiğini bildirdi. Bu faaliyet, birden fazla blockchain cüzdanı arasında koordineli hareketler ve büyük hacimli işlemler içeriyordu. Firma, TraderTraitor'ı güvenlik araştırmacılarının daha önce diğer büyük kripto para hırsızlıklarıyla ilişkilendirdiği Kuzey Kore bağlantılı bir hacker grubu olarak tanımladı. Blockchain analitik firması Chainalysis'in kurucu ortağı ve CEO'su Jonathan Levin de, zincir içi bağlantılara dayanarak olayın aynı grup tarafından gerçekleştirilmiş olabileceğini belirtti. Onchain araştırmacısı ZachXBT, son ihlalle ilişkili bazı fonların, önceki bir borsa saldırısında yer alan varlıklarla aynı cüzdan adresine ulaştığını keşfettikten sonra başka bir potansiyel bağlantı daha belirledi. Fonlar THORChain üzerinden transfer edilmişti ve bu da saldırganların kimliğini araştıran araştırmacılar için başka bir ipucu sağladı. Güvenlik firması Blockaid de, saldırganların onchain hazırlıkları, yetkilendirme düzenlemeleri ve varlık transferleri ile daha önce Kuzey Kore siber saldırılarıyla ilişkilendirilen teknikler arasında benzerlikler gözlemledi. Ancak bu değerlendirmeler henüz ön aşamada. Cüzdan adresleri arasındaki bağlantılar ve işlem modellerindeki benzerlikler, saldırının kesin yasal olarak faillerinin belirlenmesi anlamına gelmiyor. Etkilenen borsa, saldırganları resmi olarak tespit etmedi ve kolluk kuvvetleri ve blockchain istihbarat firmalarıyla iş birliğine devam ediyor. Araştırmacılar ek cüzdan adresleri, zincirler arası işlemler ve fon transfer kayıtları belirledikçe, saldırganların kimliklerini tespit etmek ve etkilenen varlıkların nihai varış noktasını belirlemek için daha fazla kanıt gerekecektir.
HayaletBüyük bir güvenlik ihlali sonrasında zincirler arası borç verme piyasaları donduruldu, V3 ve V4 genelinde 292 rezerv kısıtlandı
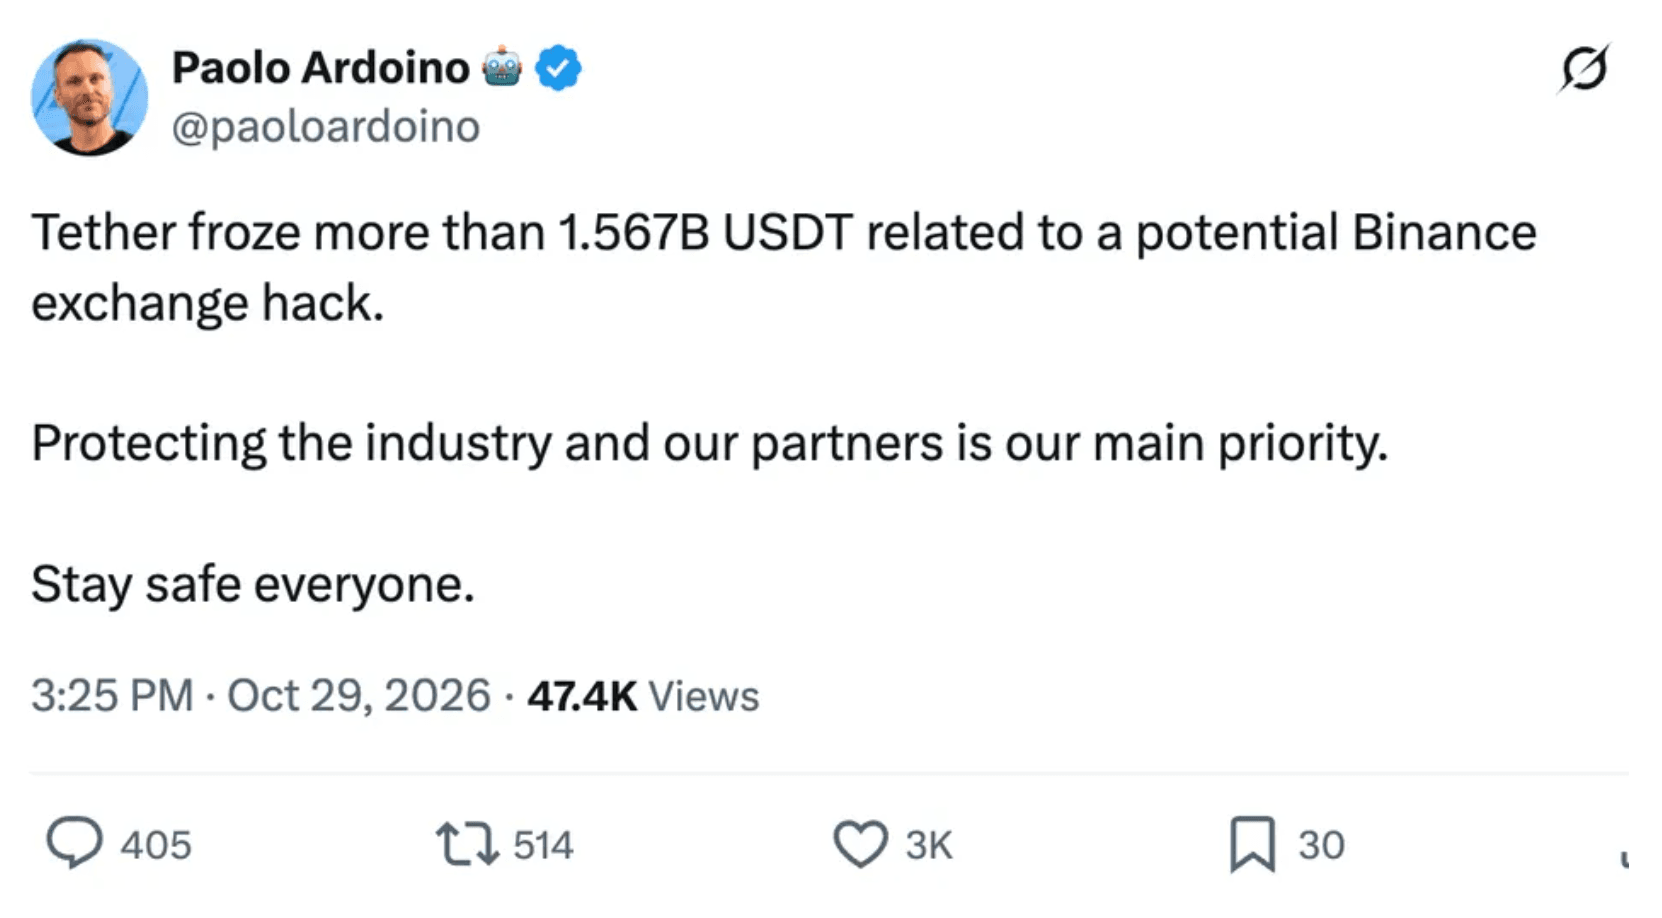
Merkezi olmayan kredi protokolü Aave, merkezi bir kripto para borsasında yaşanan büyük güvenlik ihlalinin ardından, birden fazla blockchain ağındaki kredi piyasalarında ihtiyati dondurma önlemleri uyguladı. Bu önlemler, olayla bağlantılı fonların protokol içinde ek pozisyonlar oluşturmak için kullanılmasını önlemeyi amaçlıyordu. Yayınlanan bilgilere göreHayaletRisk hizmet sağlayıcısı LlamaRisk, yönetim forumunda, saldırganla ilişkili bir cüzdanın Aave V3 Ethereum piyasasına yaklaşık 60 milyon USDT yatırdığını bildirdi. Cüzdan daha sonra o sırada yaklaşık 44,6 milyon USD değerinde olan 19.762 WETH ödünç aldı. Bu işlemler, Aave piyasa dondurmalarını uygulamaya başlamadan önce, 29 Ekim'de 20:58 ile 21:01 UTC saatleri arasında gerçekleşti. LlamaRisk, ödünç alma pozisyonunun yaklaşık 59,9 milyon USDT teminatı ile desteklendiğini ve yaklaşık 43,8 milyon USD tutarındaki ödenmemiş borca karşılık geldiğini bildirdi. Teminat değeri ödünç alınan miktarı aşmaya devam etti ve pozisyon Aave yatırımcıları için doğrudan kayıplara yol açmadı. Etkilenen fonların diğer tokenlar veya blockchain ağları aracılığıyla ek borç verme pozisyonları oluşturmak için kullanılmasını önlemek amacıyla Aave, yalnızca tek bir etkilenen varlığı dondurmak yerine ağlar arası kısıtlamalar uygulamaya karar verdi. Bu önlemler, Aave V3'teki 16 blockchain ağındaki 175 rezervi ve dört ağdaki 117 rezervi kapsadı.HayaletV4. Toplam 292 rezerv kısıtlamalara tabi tutuldu. Dondurma sırasında, etkilenen piyasalar yeni mevduat kabul etmeyi ve borçlanma işlemlerini durdurdu. Mevcut kullanıcılar fon çekmeye ve kredileri geri ödemeye devam edebiliyordu, normal tasfiye prosedürleri ise işlemeye devam etti. Aave, kısıtlamaların ihtiyati risk yönetimi önlemleri olduğunu ve protokolün akıllı sözleşmelerindeki bir güvenlik açığı veya güvenlik ihlalinin sonucu olmadığını açıkladı. LlamaRisk, Aave Labs ve diğer risk yönetimi ekipleri, daha fazla gelişmeyi değerlendirmek için saldırganla ilişkili cüzdanları, fon hareketlerini ve oracle fiyat verilerini izlemeye devam etti. Yönetişim forumundaki güncellemeye göre, şüpheli fon hareketleri durduktan ve olayın kontrol altına alınması daha netleştikten sonra etkilenen piyasalar kademeli olarak yeniden açılabilecek. Ayrı olarak, stablecoin ihraççısı Tether, etkilenen varlıkların daha fazla transferini önlemek için büyük CEX güvenlik ihlaliyle ilişkili 1,567 milyar ABD dolarından fazla USDT'yi dondurduğunu doğruladı. Tether CEO'su Paolo Ardoino, önlemlerin kripto para endüstrisini ve ortaklarını korumayı amaçladığını belirtti. Dondurma işlemi, etkilenen tokenlerin transferlerini kısıtlıyor ancak fonların başarıyla geri kazanıldığı anlamına gelmiyor.
Yasal Uyarı: Bu bölümde verilen bilgiler yalnızca bilgilendirme amaçlıdır ve herhangi bir yatırım tavsiyesi veya FameEX'in resmi görüşünü temsil etmemektedir.