Resumen de noticias sobre criptomonedas de FameEX de hoy | 30 de octubre de 2026
2026-10-30 07:05:31
Un importante CEX sufre un hackeo de 6.300 millones de dólares, con 3.000 millones congelados mientras se investigan vínculos con Corea del Norte y Aave congela 292 reservas. Hoy, el BTC cayó a 78.100 dólares en medio de un sentimiento de miedo. Los mercados de criptomonedas se vieron presionados tras una importante brecha de seguridad en un importante CEX, la plataforma Binance. Tanto el BTC como el ETH cayeron a medida que el sentimiento del mercado cambió rápidamente de neutral a miedo. Según los datos del mercado, el BTC cayó brevemente por debajo de los 77.000 dólares antes de recuperarse hasta alrededor de los 78.100 dólares. La criptomoneda bajó aproximadamente un 2,35% en 24 horas. El rebote sugirió cierto interés de compra a corto plazo tras la fuerte caída, aunque los precios se mantuvieron por debajo del rango principal de negociación del día anterior. Los datos del libro de órdenes de un importante CEX mostraron ofertas spot de BTC cercanas al mercado por un total aproximado de 11,6412 millones de dólares frente a 5,7898 millones de dólares en ofertas. Las órdenes de compra superaron a las de venta en 5,8514 millones de dólares, lo que indica que algunos participantes del mercado estaban proporcionando liquidez a los niveles de precios actuales. Sin embargo, una mayor demanda en una sola plataforma de intercambio no implica necesariamente que se haya completado el desapalancamiento general del mercado. El ETH cayó brevemente hacia los 2200 dólares a primera hora del día, antes de recuperarse hasta los 2250,07 dólares. Su pérdida en 24 horas del 3,35 % superó la del BTC y reflejó los continuos ajustes en las posiciones apalancadas y la presión de venta al contado. Según CoinGlass, las liquidaciones totales de derivados de criptomonedas alcanzaron aproximadamente los 1112 millones de dólares en las últimas 24 horas. Las liquidaciones de posiciones largas representaron 930 millones de dólares, en comparación con los 175 millones de dólares en liquidaciones de posiciones cortas. El BTC y el ETH registraron aproximadamente 350 millones de dólares y 253 millones de dólares en liquidaciones, respectivamente. Estas cifras indicaron que la reciente volatilidad del mercado se concentró principalmente en el desmantelamiento forzoso de posiciones largas apalancadas. La exposición a la liquidación en los mercados de derivados de ETH también se mantuvo significativa. Si el ETH supera los 2345 dólares, la exposición acumulada estimada a la liquidación de posiciones cortas en las principales plataformas de intercambio centralizadas podría alcanzar los 891 millones de dólares. Una caída por debajo de los 2124 dólares pondría en riesgo de liquidación aproximadamente 440 millones de dólares en posiciones largas. Estas cifras representan estimaciones basadas en escenarios, no importes de liquidación reales. En cuanto a los flujos de ETF, las estadísticas de RootData publicadas el 30 de octubre mostraron que los ETF de Bitcoin al contado en EE. UU. registraron entradas netas de aproximadamente 17,2 millones de dólares el 29 de octubre, hora del este de EE. UU. Mientras tanto, los ETF de Ethereum al contado registraron salidas netas de aproximadamente 106 millones de dólares. Esta divergencia puso de manifiesto las diferencias en los flujos de capital institucional entre ambos activos. Estas cifras podrían actualizarse a medida que se publiquen más datos de los fondos. Los indicadores de sentimiento del mercado también mostraron un cambio notable. El Índice de Miedo y Codicia se situó en 30, indicando miedo, una caída pronunciada desde los 51 del día anterior. Este descenso reflejó la creciente preocupación de los inversores por la seguridad de las bolsas, la custodia de los activos y los riesgos de liquidez a corto plazo.
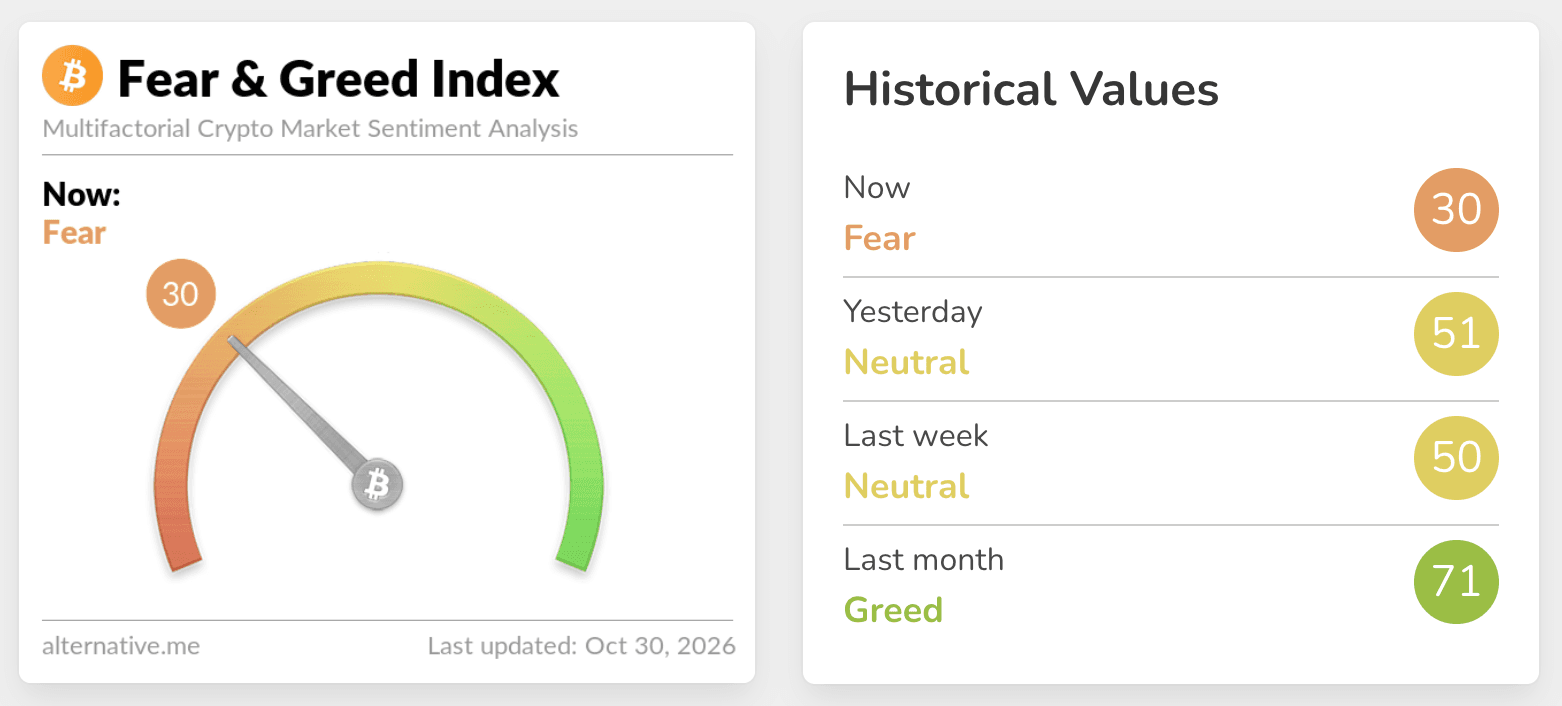
Fuente: Alternativa
Principales noticias destacadas:
Importante brecha de seguridad en CEX involucra activos estimados en USD 6.300 millones, de los cuales aproximadamente USD 3.000 millones están congelados
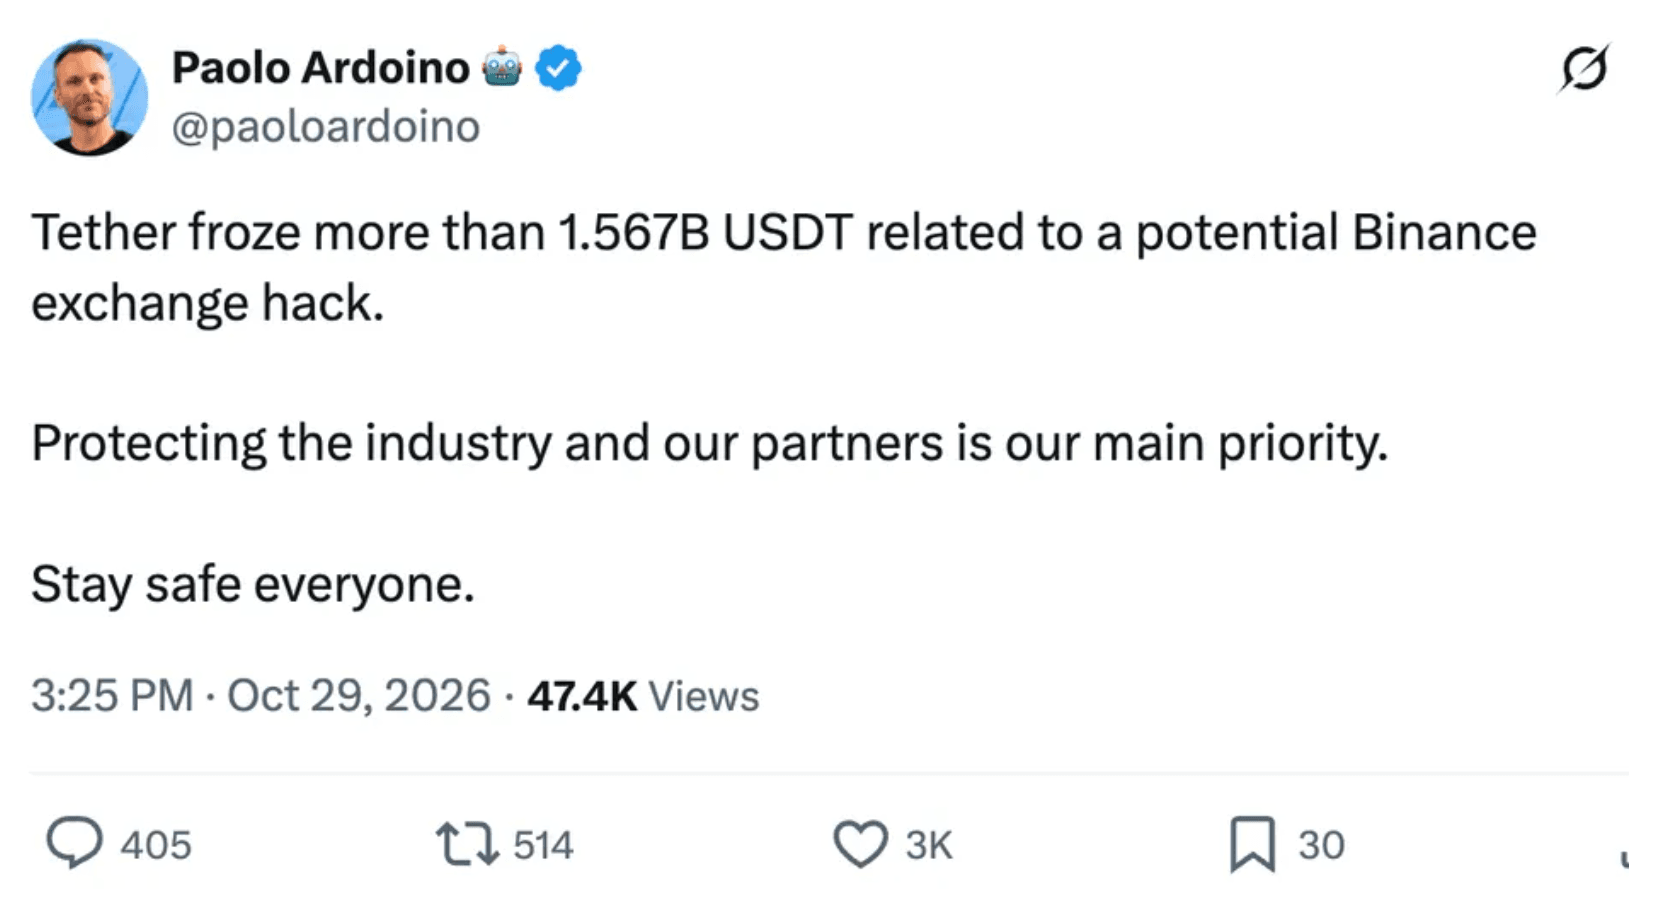
Binance, una importante plataforma de intercambio centralizada (CEX), sufrió una brecha de seguridad significativa tras detectarse transferencias de activos no autorizadas a gran escala desde monederos asociados a la plataforma mediante el monitoreo en cadena. Posteriormente, la plataforma inició una investigación de seguridad y suspendió temporalmente algunos servicios. Según su comunicado oficial, el incidente afectó a activos por un valor estimado de 6.300 millones de dólares. Esta cifra representa una evaluación preliminar del impacto total, y las pérdidas finales están sujetas a verificación. Tras el incidente, la plataforma coordinó con empresas de análisis de blockchain, emisores de stablecoins y organismos encargados de hacer cumplir la ley para rastrear direcciones de monederos y movimientos de fondos sospechosos. Según las últimas actualizaciones de la investigación, se congelaron en cadena aproximadamente 3.000 millones de dólares en activos afectados. El monto total congelado podría variar a medida que los investigadores identifiquen fondos adicionales. Tether confirmó haber congelado más de 1.567 millones de dólares en USDT vinculados al incidente, mientras que Circle informó haber congelado más de 800 millones de dólares en USDC. Otros emisores de stablecoins y proyectos de blockchain también implementaron medidas para restringir las transferencias de los activos afectados. Entre los activos involucrados se encontraban USDT, USDC, RLUSD, USD1 y ARB en múltiples redes blockchain. Su distribución en diferentes cadenas complicó el rastreo y la coordinación de fondos. Durante la investigación inicial, la plataforma suspendió los depósitos y retiros y revocó ciertas autorizaciones asociadas a las direcciones de billetera afectadas para evitar transferencias no autorizadas. Las actualizaciones posteriores indicaron que los servicios de depósito habían reanudado sus operaciones normales. Se esperaba que los retiros se reanudaran en un plazo de 48 horas tras la finalización de los ajustes del sistema de seguridad, aunque la hora exacta de reapertura estaba sujeta a confirmación oficial. La magnitud del incidente y la congelación coordinada de activos digitales han vuelto a poner de relieve la importancia de la seguridad de las plataformas de intercambio, la gestión de autorizaciones de billeteras y el rastreo de fondos entre cadenas en toda la industria de las criptomonedas.
La investigación preliminar apunta a que el ordenador portátil del ingeniero estuvo comprometido, mientras que la autorización de la billetera digital está bajo escrutinio
La importante plataforma de intercambio de criptomonedas afectada publicó los resultados técnicos preliminares de su investigación sobre la brecha de seguridad. Estos resultados indicaron que la computadora portátil de un ingeniero de DevOps pudo haber sido comprometida y utilizada como puerta de entrada a los sistemas internos de la plataforma. Según la plataforma, los atacantes podrían haber explotado el dispositivo comprometido para acceder a un contenedor de servicio interno y realizar transacciones de retiro no autorizadas. Esto potencialmente permitió la transferencia de activos digitales desde las billeteras de la plataforma a direcciones externas. La plataforma afirmó no haber encontrado evidencia de una filtración directa de la clave privada de la billetera. Por lo tanto, los investigadores estaban examinando los permisos de acceso internos y los procedimientos de firma de transacciones, además de la seguridad del dispositivo. El análisis en cadena realizado por la empresa de seguridad blockchain Blockaid sugirió que los atacantes podrían haber explotado el mecanismo de autorización de cuentas EIP-7702 de Ethereum para obtener el control de las transferencias de tokens desde la billetera objetivo. EIP-7702 forma parte de una actualización de la cuenta de Ethereum que permite a las cuentas delegar la ejecución de transacciones a un código de contrato inteligente específico. En este incidente, los investigadores identificaron indicios de que el mecanismo de delegación pudo haber sido explotado maliciosamente. Blockaid descubrió que los atacantes enviaron 50 entradas de autorización en una sola transacción. Una de ellas contenía un nonce de autorización que coincidía con los requisitos de la cuenta objetivo y permitía que la delegación maliciosa del contrato se ejecutara. Un análisis posterior indicó que el contrato delegado podía transferir tokens y ETH de la cuenta a direcciones designadas. Estos hallazgos proporcionaron a los investigadores evidencia técnica para rastrear los movimientos de activos no autorizados. Los investigadores de seguridad también observaron que este tipo de ataques podrían implicar la manipulación de la infraestructura de firma de transacciones sin obtener directamente las claves privadas de la billetera. Por lo tanto, se requiere una investigación más exhaustiva para determinar cómo los atacantes obtuvieron una autorización válida. La plataforma de intercambio ha revocado las autorizaciones de billetera afectadas y continúa colaborando con equipos de seguridad externos y organismos encargados de hacer cumplir la ley para examinar los sistemas pertinentes. La investigación sigue en curso y aún no se ha establecido formalmente la conexión técnica completa entre el dispositivo del ingeniero comprometido y la autorización maliciosa de la billetera. La plataforma de intercambio planea publicar un informe detallado del incidente una vez finalizada su investigación forense.
Las empresas de seguridad blockchain sospechan de hackers norcoreanos mientras las transferencias de fondos entre cadenas siguen bajo investigación
Varias empresas de investigación de seguridad blockchain publicaron hallazgos en la cadena de bloques relacionados con la importante brecha de seguridad de CEX. Sus investigaciones sugieren que el ataque podría estar vinculado a TraderTraitor, un grupo de hackers asociado a Corea del Norte. Según Reuters, la empresa de análisis blockchain TRM Labs evaluó la probabilidad de la participación de TraderTraitor examinando los registros de transacciones en la cadena de bloques junto con información externa. La empresa expresó una alta confianza en su atribución preliminar. TRM Labs informó que los atacantes transfirieron aproximadamente 6360 millones de dólares en activos a través de 10 redes blockchain diferentes en aproximadamente 20 minutos. Esta actividad implicó movimientos coordinados a través de múltiples billeteras blockchain y un gran volumen de transacciones. La empresa identificó a TraderTraitor como un grupo de hackers vinculado a Corea del Norte que los investigadores de seguridad habían asociado previamente con otros importantes robos de criptomonedas. Jonathan Levin, cofundador y director ejecutivo de la empresa de análisis blockchain Chainalysis, también indicó que el incidente podría haber sido llevado a cabo por el mismo grupo basándose en conexiones en la cadena de bloques con ataques anteriores. El investigador de Onchain, ZachXBT, identificó otro posible vínculo tras descubrir que algunos fondos asociados con la última brecha habían llegado a la misma dirección de billetera que los activos involucrados en una explotación previa de una plataforma de intercambio. Los fondos se transfirieron a través de THORChain, lo que proporcionó otra pista a los investigadores que examinan la identidad de los atacantes. La empresa de seguridad Blockaid también observó similitudes entre los preparativos en la cadena de bloques, los acuerdos de autorización y las transferencias de activos de los atacantes, así como técnicas previamente asociadas con operaciones de piratería informática norcoreanas. Sin embargo, estas evaluaciones siguen siendo preliminares. Las conexiones entre direcciones de billetera y las similitudes en los patrones de transacción no constituyen una atribución legal definitiva del ataque. La plataforma de intercambio afectada no ha identificado oficialmente a los atacantes y continúa cooperando con las fuerzas del orden y las empresas de inteligencia de blockchain. A medida que los investigadores identifiquen direcciones de billetera adicionales, transacciones entre cadenas y registros de transferencia de fondos, se necesitarán más pruebas para establecer las identidades de los atacantes y determinar el destino final de los activos afectados.
FantasmaCongela los mercados de préstamos entre cadenas tras una importante brecha de seguridad, restringiendo 292 reservas en V3 y V4
El protocolo de préstamos descentralizados Aave implementó congelaciones preventivas en los mercados de préstamos en múltiples redes blockchain tras la importante brecha de seguridad en un intercambio de criptomonedas centralizado. Las medidas fueron diseñadas para evitar que los fondos vinculados al incidente se utilizaran para establecer posiciones adicionales dentro del protocolo. Según la información publicada porFantasmaSegún el proveedor de servicios de riesgo LlamaRisk, en su foro de gobernanza, una billetera asociada con el atacante depositó aproximadamente 60 millones de USDT en el mercado Ethereum de Aave V3. Posteriormente, la billetera tomó prestados 19.762 WETH, con un valor aproximado de 44,6 millones de USD en ese momento. Estas transacciones ocurrieron entre las 20:58 y las 21:01 UTC del 29 de octubre, antes de que Aave comenzara a implementar las congelaciones del mercado. LlamaRisk informó que la posición de préstamo seguía respaldada por aproximadamente 59,9 millones de USD en garantías USDT frente a aproximadamente 43,8 millones de USD en deuda pendiente. El valor de la garantía continuó superando la cantidad prestada, y la posición no había resultado directamente en pérdidas para los depositantes de Aave. Para evitar que los fondos afectados se utilizaran para establecer posiciones de préstamo adicionales a través de otros tokens o redes blockchain, Aave decidió implementar restricciones entre redes en lugar de congelar solo un único activo afectado. Las medidas cubrieron 175 reservas en 16 redes blockchain en Aave V3 y otras 117 reservas en cuatro redes enFantasmaV4. Un total de 292 reservas fueron objeto de restricciones. Durante el bloqueo, los mercados afectados dejaron de aceptar nuevos depósitos y transacciones de préstamos. Los usuarios existentes aún podían retirar fondos y reembolsar préstamos, mientras que los procedimientos de liquidación habituales permanecieron operativos. Aave aclaró que las restricciones eran medidas de gestión de riesgos preventivas y no el resultado de una vulnerabilidad o brecha de seguridad en los contratos inteligentes del protocolo. LlamaRisk, Aave Labs y otros equipos de gestión de riesgos continuaron monitoreando las billeteras asociadas con el atacante, los movimientos de fondos y los datos de precios del oráculo para evaluar nuevos desarrollos. Según la actualización del foro de gobernanza, los mercados afectados podrían reabrirse gradualmente una vez que cesaran los movimientos de fondos sospechosos y la contención del incidente fuera más clara. Por separado, el emisor de stablecoins Tether confirmó que había congelado más de 1.567 millones de USD en USDT asociados con la importante brecha de seguridad de CEX para evitar más transferencias de los activos afectados. El CEO de Tether, Paolo Ardoino, declaró que las medidas tenían como objetivo proteger a la industria de las criptomonedas y a sus socios. La congelación restringe las transferencias de los tokens afectados, pero no significa que los fondos se hayan recuperado con éxito.
Descargo de responsabilidad: La información proporcionada en esta sección tiene fines meramente informativos y no constituye ningún tipo de asesoramiento de inversión ni la opinión oficial de FameEX.